Каналы
Создать канал EGTS, Wialon IPS или Retranslator, дать ему имя, приостановить приём или отправить канал в архив.
Core — серверная часть хаба. Она разбирает пакеты, сохраняет данные в MySQL и отвечает на запросы API. В кабинете и во внешнем скрипте доступны данные своего аккаунта.
Здесь описана тестовая версия RC2, проверенная 18 октября 2026 года. Публичного адреса API пока нет; конкретное оборудование и нагрузку проверяем отдельно.
Кабинет и API работают в тестовой версии RC2.
Пока показываем на демо. Открытая регистрация ещё не запущена.
Кабинет использует те же клиентские методы: вход, создание и пауза каналов, добавление устройств, выпуск и отзыв токенов. Для внешнего приложения можно выдать отдельный токен, который разрешает только чтение данных.
Создать канал EGTS, Wialon IPS или Retranslator, дать ему имя, приостановить приём или отправить канал в архив.
Добавить ID источника, назвать устройство и управлять приёмом его данных. Для устройства Wialon IPS можно сменить пароль.
Выпустить токен для выбранных устройств, установить срок и отозвать доступ. Для замены токена создают новый и отзывают прежний.
Управление требует пользовательской сессии. Read-токен внешнего скрипта не позволяет создавать каналы, менять устройства или выдавать другие токены.
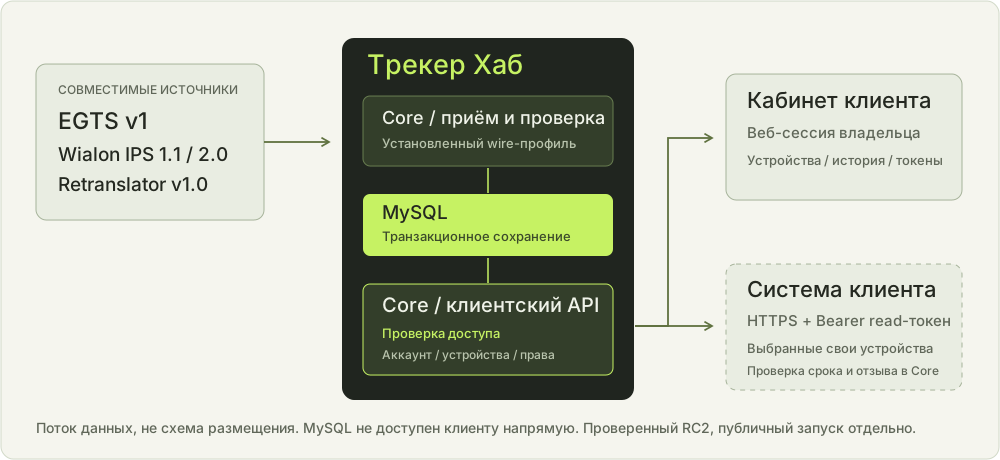
Схему можно прокрутить по горизонтали.
Core проверяет каждый запрос: кому принадлежит устройство, разрешено ли оно токеном, не истёк ли срок и не отозван ли доступ. Операторские команды недоступны клиентскому скрипту.
| Протокол | Версия и транспорт | Граница профиля |
|---|---|---|
| EGTS | v1 · TCP / UDP | APPDATA, одна TELE_DATA, одна POS_DATA 21 байт. Без routing/encryption; другие record/subrecord не подразумеваются. |
| Wialon IPS | 1.1 / 2.0 · TCP | L, P, SD, D, B; login с паролем. Без media/commands, compression и UDP. |
| Wialon Retranslator | v1.0 · TCP | Несколько UID в соединении, posinfo и scalar blocks. JPEG и неизвестные binary types отвергаются. Режим ACK настраивается явно. |
Для EGTS/Retranslator выделенный порт канала и зарегистрированный ID определяют принадлежность, но не подтверждают подлинность отправителя. Источник может менять IP. В поддержанном IPS-профиле используется пароль; это не даёт оснований обещать универсальную аутентификацию для остальных протоколов.
/api/v1/devicesУстройства, которые вы выбрали для токена. В ответе — items и next_cursor для следующей страницы.
/api/v1/devices/{id}Имя, метаданные и идентификаторы источника. В URL нужно передать UUID из списка устройств, а не IMEI трекера.
/api/v1/devices/{id}/telemetryПоследние значения параметров и время последнего поступления данных. У каждого значения есть своё время измерения, message_id и device_seq.
/api/v1/devices/{id}/messagesСообщения за период или новые сообщения после after_seq. В ответе — items, next_cursor и next_after_seq.
last_received_at показывает последнее поступление. values содержит отдельные timestamp, timestamp_source, message_id и device_seq для каждого значения. Буфер старых измерений не откатывает новое значение; отсутствующее значение не выдаётся за ноль.
from/to фильтруют received_at UTC. limit: 1–500, по умолчанию 100. История идёт по убыванию device_seq с зафиксированным upper_seq; incremental after_seq — по возрастанию. device_seq передаётся десятичной строкой.
next_cursor подписан, связан с аккаунтом, правами и параметрами запроса, действует не более часа. При изменении набора прав пагинацию начинают заново. История хранится минимум семь суток; истёкший диапазон возвращает явную ошибку.
Успешное подтверждение следует после COMMIT. Для Retranslator ответ 0x11 включается явно; без ACK восстановление потерь источником не гарантируется. Hub dedup использует семантический ключ и окно 604800 секунд, только когда есть надёжный ID и исходное время.
Владелец задаёт набор своих device IDs и срок, максимум 365 суток. Секрет показывается один раз. Утерянный токен заменяют новым и отзывают прежний. Bearer передают только в Authorization header; в URL и примерах действующих секретов нет.
401 — токен неизвестен, истёк или отозван; 403 — устройство вне области доступа. Неверный или чужой cursor даёт 400, истёкший диапазон — 410, превышение лимитов — 429, недоступность backend/ёмкости — 503.
Формат ошибки — JSON с полем error и, при наличии, request_id. Read DTO не раскрывает пароли, credential references и операторскую конфигурацию.
В RC2 проверены email-подтверждение, самостоятельные каналы и устройства, кабинет, внешнее HTTPS-чтение по Bearer, изоляция аккаунтов и отказы доступа. Это конечный тест кандидата, а не обещание SLA или суточного наблюдения.
Карта мониторинга, сотрудники организаций, биллинг и клиентское управление исходящими потоками вне этапа. Реальное оборудование, нагрузка проекта и длительная эксплуатация требуют отдельных проверок.
Расскажите, какой трекер или сервер будет передавать данные и где вы хотите их использовать. Мы покажем, как подключить канал, создать токен и получить данные из своего скрипта.
Напишите тому, кто прислал вам ссылку на проект. Для начала хватит нескольких строк об источнике и вашей системе.
Подготовить запрос на демо